|
2026.07.30 (수정 : 2026.08.04)
|
||||||||||||||||||||||||||||||||||||||||||||||||||
|
04 2026년 클라우드 솔루션 리포트: IAM/ID 플랫폼 │정채상 KAIST
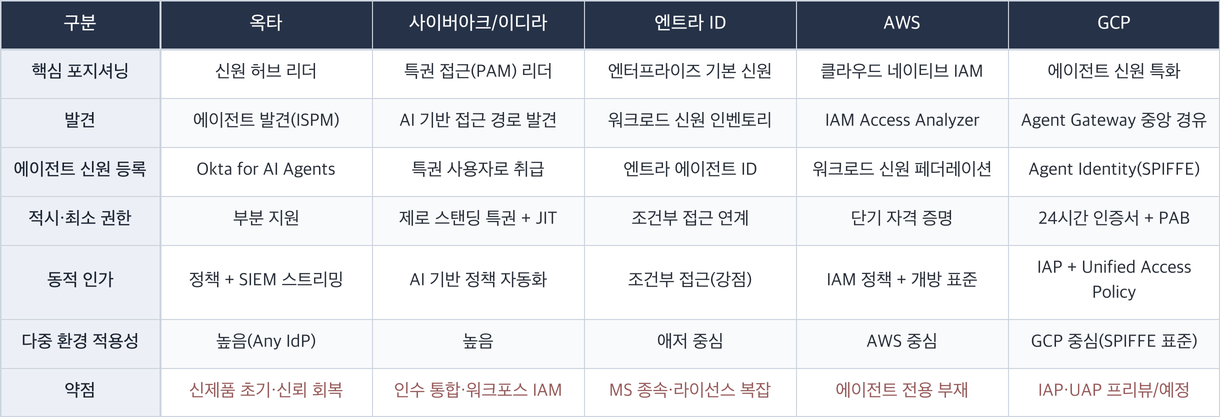
들어가며: 그 에이전트는 누구인가? 지난달 글에서는 "AI 에이전트가 API의 새로운 소비자가 되었다"는 진단에서 출발했다. 에이전트가 사람을 대신해 도구를 호출하고 사내 데이터에 닿기 시작하면서, API 게이트웨이가 그 트래픽이 반드시 통과하는 통제점으로 돌아왔다는 이야기였다. 게이트웨이가 "어느 경로로 들어오는가"를 강제한다면, 그 앞에는 반드시 해야 할 다른 질문이 남는다. 지금 이 API를 호출하는 에이전트는 대체 누구인가? 어떤 권한으로 움직이며, 그 권한은 누가 부여했는가? 전통적인 신원 및 접근 관리(IAM, Identity and Access Management)는 이 질문에 답할 준비가 되어 있지 않은데, 이는 지난 20년간 IAM이 관리해 온 대상은 사람이었기 때문이다. 싱글 사인온(SSO), 다중 인증(MFA), 패스워드 정책은 모두 "인간이 시스템에 로그인한다"는 전제 위에서 구현되어 있다. 그러나 2026년 엔터프라이즈 환경에서 실제로 시스템에 접근하는 주체의 대다수는 사람이 아닌데, 서비스 계정, API 키, OAuth 토큰, 인증서, 그리고 이제 AI 에이전트까지 — 비인간 ID(NHI, Non-Human Identity)가 인간 신원보다 수십에서 수백 배 많다. 사이버아크(CyberArk)를 인수한 팔로알토 네트웍스가 2026년 5월 차세대 플랫폼 이디라(Idira)를 출시하며 인용한 수치는 "머신과 AI 신원이 인간을 109 대 1로 초과한다"였다.1) 비인간 ID를 전문으로 추적하는 NHI 관리 그룹(NHI Management Group)의 2026년 보고서는 이 비율을 조직에 따라 45 대 1에서 최대 100 대 1로 잡았고, 머신 신원의 약 70%가 문서화되지 않았거나 수개월간 쓰이지 않은 채로도 여전히 높은 권한을 쥐고 있다고 정리했다.2) 인간의 수십 배에 이르는 신원이, 대부분 과도한 권한을 쥔 채, 아무도 들여다보지 않는 곳에서 살아 움직이는 것이다. 공격자는 이 사각지대를 이미 알고 있으며, 2026년 4월 가트너 IAM 서밋은 이를 간결하게 경고했다. "공격자는 더 이상 뚫고 들어오지 않는다. 그들은 로그인한다".3) 소포스(Sophos)가 17개국 5,000명을 조사한 2026년 보고서에서 71%의 조직이 지난 1년간 하나 이상의 신원 관련 침해를 겪었고, 그중 41%의 침해에서 비인간 ID 관리 부실이 원인으로 지목되었다. 침해 한 건의 평균 복구 비용은 164만 달러에 달했고,4) 시크릿 스프롤(Secrets Sprawl, 자격 증명이 코드와 설정 곳곳에 흩어져 통제 불능이 되는 현상)을 추적하는 깃가디언(GitGuardian)은 2025년 한 해에만 공개 깃허브 커밋에서 2,865만 개의 하드코딩 된 시크릿이 새로 노출됐고, 그중 AI 서비스 관련 유출은 81% 급증했다고 보고했다.5) 시장은 이 변화를 대형 보안 벤더들의 큰 인수합병으로 보여준다. 2026년 상반기에 이어진 가장 큰 인수들이 모두 같은 방향을 가리켰는데, 크라우드스트라이크는 1월 실시간 동적 인가 기술을 가진 SGNL을 인수한다고 발표했고,6) 팔로알토 네트웍스는 2월 사이버아크 인수를 완료했으며,7) 시스코는 5월 비인간 ID 발견 전문 기업 아스트릭스(Astrix)의 인수 의향을 밝혔다.8) 이는 방화벽과 엔드포인트에 집중하던 보안의 축이 신원으로 옮겨 가고 있다는 신호로 볼 수 있다. 제로 트러스트가 오래전부터 "신원이 새로운 경계선"이라고 말해 왔다면, 2026년의 인수들은 그 내용을 자본의 흐름으로 뒷받침하는 셈이다. 이 전환의 한가운데에서 주요 신원 플랫폼들이 경쟁하는데, 이번 글에서는 성격이 뚜렷하게 갈리는 다섯 곳을 살펴본다. 신원 허브의 리더 옥타(Okta), 특권 접근의 강자이자 팔로알토에 인수된 사이버아크 (이디라), 엔터프라이즈의 기본 신원 인프라 마이크로소프트 엔트라 ID, 그리고 클라우드 네이티브 IAM을 대표하는 두 하이퍼스케일러 AWS IAM 아이덴티티 센터와 구글 클라우드다. 이들은 다음 하나의 질문에 대한 답을 제안하고 있다. "사람의 로그인을 관리하던 체계를, 사람이 아닌 것들이 지배하는 환경에 어떻게 다시 세울 것인가?" 2026년 IAM의 세 가지 큰 흐름 비인간 ID의 폭증 — 관리되지 않는 다수 비인간 ID는 하나의 제품군이 아니라 성격이 제각각인 여러 신원을 한데 묶어 부르는 포괄적 개념이다. 애플리케이션 간 호출에 쓰는 서비스 계정, 외부 접속용 API 키, 위임 권한을 담은 OAuth 토큰, 서버 신뢰를 증명하는 인증서, 지속적 통합·배포(CI/CD) 파이프라인의 실행 주체, 쿠버네티스 서비스 어카운트가 모두 여기에 속한다. 공통점은 대개 개발이나 초기 운영 과정에서 "일단 작동하게" 만들어졌다가, 그 뒤로 아무도 회수하지 않은 채 영구 권한과 함께 남는다는 데 있다. 문제는 이 신원들이 수적으로 방대할 뿐 아니라, 그 대부분이 아무 관리 없이 방치된다는 데 있다. 사이버아크 조사에 따르면 특권 접근을 완전히 적시(JIT, Just-in-Time) 방식으로 전환한 조직은 전 세계 기업의 1%에 불과하고, 91%는 특권 접근의 절반 이상을 상시 켜진(always-on) 상태로 유지한다.9) 필요할 때만 잠깐 열렸다 닫혀야 할 권한이, 쓰지 않는 순간에도 계속 열려 있는 것이다. 여기에 상당수의 비인간 ID가 문서화조차 되지 않은 채 오래 방치된다는 사실이 더해지면, 한 번 유출된 자격 증명이 오래도록 유효하게 남게 되는데, 이 문제의 무게는 시장 규모로도 드러난다. 비인간 ID 접근 관리 시장은 2024년 약 94억 5,000만 달러에서 2030년 약 187억 달러로, 연평균 11.9% 성장할 것으로 전망된다.10) 방화벽을 아무리 높여도, 이미 방화벽 내부에서 과도한 권한을 쥔 채 잊힌 신원이 수만 개라면 경계선은 의미를 잃는다. AI 에이전트 — 완전히 새로운 유형의 신원 기존의 비인간 ID들에 비해, AI 에이전트는 성격이 다르다. 서비스 계정은 정해진 일을 반복하지만, 에이전트는 상황에 따라 스스로 판단해 도구를 고르고 데이터에 접근하며 다음 행동을 결정하는 등 한자리에 고정돼 있지 않다. 인간처럼 능동적으로 움직이되, 인간처럼 로그인하지는 않는다. 6월호에서 다룬 모델 컨텍스트 프로토콜(MCP)의 확산은 이 문제를 키웠는데, 깃가디언이 MCP 관련 설정 파일에서만 2,117개의 유효한 자격 증명을 발견했다는 사실은, 에이전트가 쥔 열쇠가 얼마나 허술하게 흩어져 있는지를 보여준다. 그럼에도 대다수 조직은 아직 무엇이 있는지 파악하는 단계에 머물러 있다. 시스코가 아스트릭스 인수를 발표하며 인용한 자사 AI 준비도 지수에서, AI 에이전트의 행동을 안전하게 통제할 수단을 갖춘 조직은 24%에 그쳤고, 옥타가 인용한 조사에서는 69%의 조직이 직원의 미승인 생성형 AI 도구 사용을 의심하거나 확인했다고 답했다.11) 사고의 조짐은 이미 나타나고 있는데, 정작 그 에이전트가 누구이고 무엇을 할 수 있는지 파악한 조직은 소수에 불과하다. 가트너 서밋에서는 신원 관리의 대상이 사람을 넘어 워크로드와 에이전트, 자격 증명으로 급격히 확장되고 있다는 진단이 이어졌다. 신원의 관측 대상 자체가 사람에서 에이전트로 옮겨 가는 것이고, 벤더들의 대응은 한 방향으로 수렴한다. 에이전트를 사람 계정에 얹거나 익명의 서비스 계정으로 두지 말고, 소유자와 수명과 권한 범위를 가진 독립된 신원으로 등록하라는 것이다. 신원으로 옮겨 간 보안의 축 보안 관련 벤더들의 2026년 상반기 인수들이 공통으로 겨냥한 것은 단순한 규모 확장이 아니라, 신원을 보안 플랫폼의 한가운데로 끌어들이는 통합이다. 연속 인가, 특권 접근 관리, 비인간 ID 발견 같은 신원 역량이 네트워크·엔드포인트 보안과 한 플랫폼으로 합쳐지고 있다. 이는 3월호에서 다룬 보안 벤더들의 플랫폼화 전략과 곧바로 이어진다. 3월호에서는 "위협을 어떻게 탐지하고 대응하는가"를 사고 이후의 시각에서 다뤘다면, 이번 호에서는 "누가 접근하는가"를 다루며 사고 이전의 예방에 중점을 두고 있으며, 두 영역은 이제 벤더 차원에서 하나로 합쳐지고 있다. 보안팀과 IAM팀이 서로 다른 부서에서 각자의 도구로 움직이는 구조에서는 이 흐름이 어긋나기에, 신원 기반 위협 탐지·대응(ITDR)이 보안 운영의 일부로 편입되도록 필요한 경우 조직을 재편해야 한다. 벤더 심층 분석: 신원 통제 역량의 비교 신원과 관련한 다섯 벤더는 아래 표 1과 같이 다섯 가지의 축으로 비교한다.
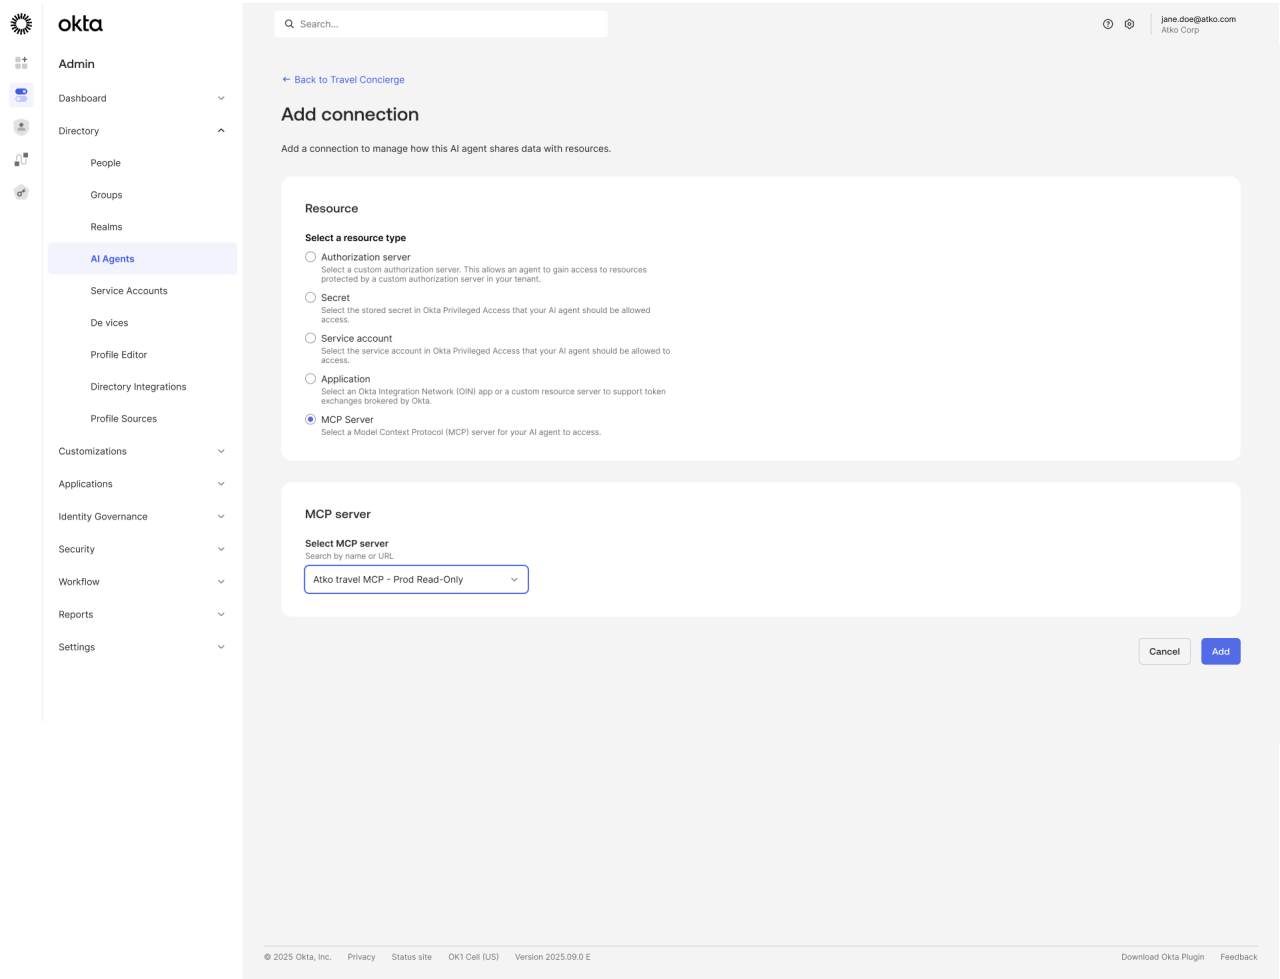
앞의 셋이 저마다 에이전트 전용 신원 제품을 내놓고, 두 하이퍼스케일러(AWS·GCP)는 워크로드마다 짧은 수명의 암호학적 신원을 발급하는 개방 표준인 스파이피(SPIFFE, Secure Production Identity Framework For Everyone)를 기반으로 삼는다. 다만 AWS가 기존 IAM 강화에 무게를 둔다면, GCP는 그 표준 위에 에이전트 전용 신원을 퍼스트클래스로 올린 점이 다르다. 표 1 2026년 IAM/ID 5개 벤더의 신원 통제 역량 비교 옥타 — 모든 에이전트에는 신원이 필요하다 옥타는 8,200개가 넘는 사전 통합 카탈로그를 앞세운 신원 허브의 리더다. SaaS 생태계 어디에 붙든 옥타를 거쳐 로그인하도록 설계된 통합의 폭, 그것이 옥타의 해자(moat)였고, 2026년 옥타는 이 자리를 에이전트 시대로 확장하겠다고 선언했다. 2026년 4월 정식 출시된 ‘Okta for AI Agents’에서는 에이전트를 유니버설 디렉터리에 비인간 ID로 등록해 소유자를 지정하고 수명을 관리하며, 에이전트의 도구 호출과 인증 결정, 접근 시도를 보안 정보·이벤트 관리(SIEM) 시스템으로 실시간으로 흘려보낸다.12) 한편, 2026년 2월 공개한 에이전트 발견(Agent Discovery) 기능은 신원 보안 태세 관리(ISPM)의 일부로 작동하는데, 미승인 에이전트를 감지하고, OAuth 동의 흐름을 추적하며, 발견된 섀도 에이전트를 관리 대상 신원으로 전환해 등록한다. 옥타가 인용한 조사에서 69%의 조직이 직원의 미승인 생성형 AI 사용을 의심하거나 확인했다는 수치가 있는데, 이는 이 기능이 필요한 사각지대의 크기를 보여준다.
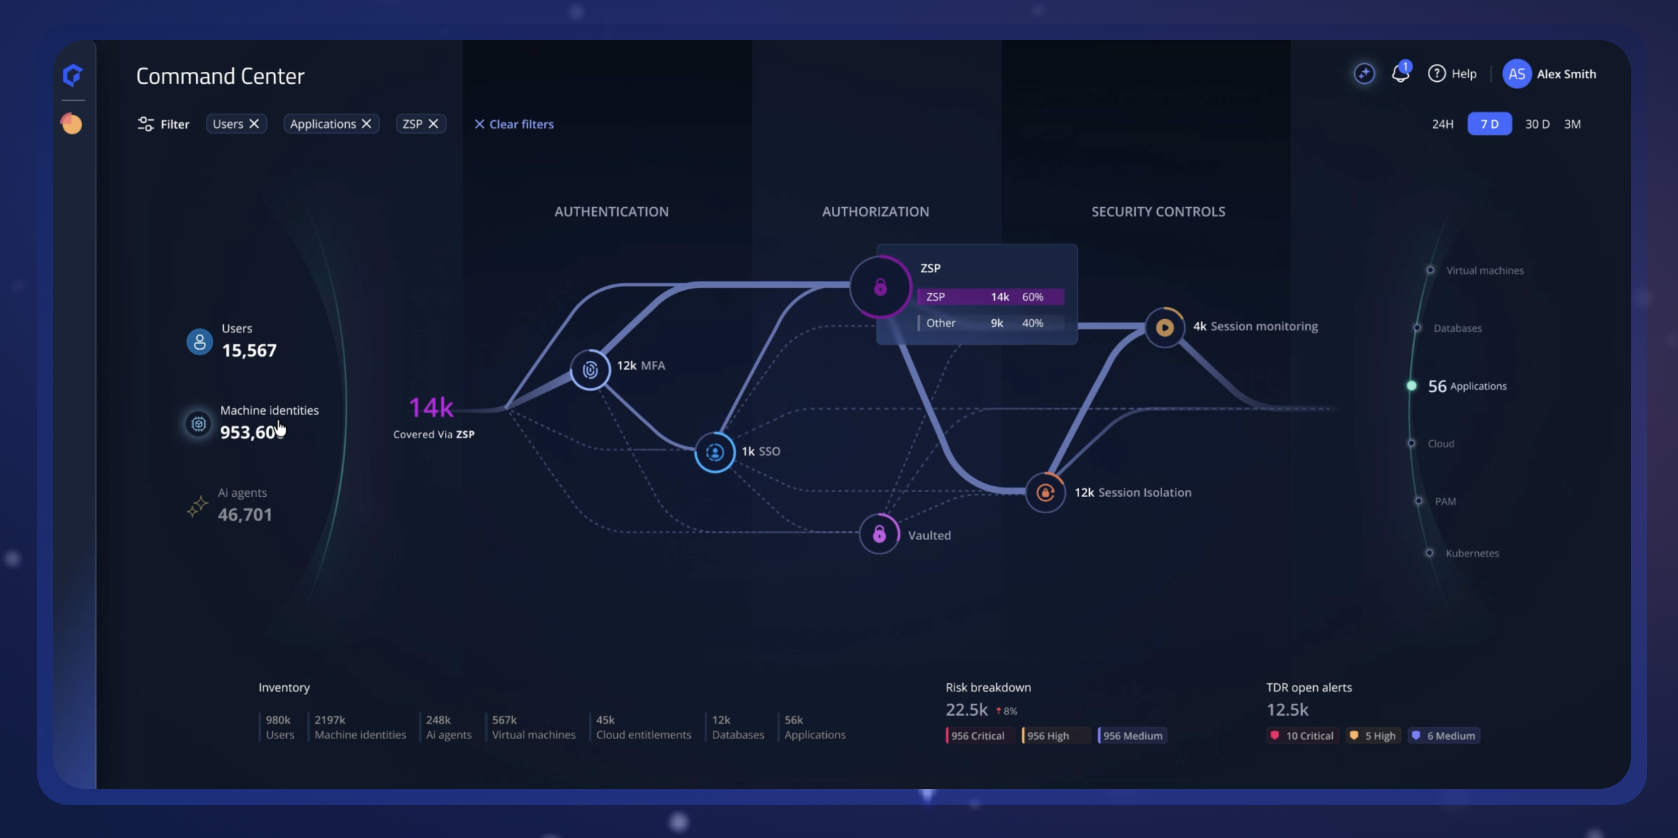
그림 1 Okta for AI Agents — 에이전트를 비인간 ID로 등록하고 섀도 AI를 발견하는 화면 (출처: Okta) 반면, Okta for AI Agents가 아직 신제품이어서 대규모 프로덕션 레퍼런스가 적은데, 비인간 ID 관리가 전용 제품이 아니라 기존 신원 보안 플랫폼의 확장으로 제공되는 만큼, 전문 도구에 비해 깊이가 부족할 수 있다. 그리고 엔터프라이즈 플랜 가격도 높은 편이어서 중소 조직에는 진입 장벽이 되고 있으며, 2023년 지원 시스템 침해 이후의 신뢰 회복도 여전히 과제로 남아 있다. 사이버아크(이디라) — 특권 접근을 AI 에이전트로 확장하다 사이버아크는 특권 접근 관리(PAM)의 오랜 리더로, 시스템을 통째로 좌우할 수 있는 특권 계정을 격리하고 감시하며 자격 증명을 주기적으로 교체하는 것을 핵심 역량으로 삼아 왔다. 2026년 2월 팔로알토 네트웍스가 인수를 완료하면서 사이버아크의 특권 접근 역량은 네트워크와 엔드포인트를 아우르는 팔로알토 플랫폼의 신원 축으로 자리 잡았고, 그 결실이 5월 12일 출시된 차세대 플랫폼 이디라다. 이디라는 AI 기반으로 신원과 권한, 접근 경로를 지속적으로 발견하고, 제로 스탠딩 특권(Zero Standing Privileges, 평상시에는 아무 권한도 없다가 필요할 때만 부여하는 원칙)과 적시 접근을 강제하며, AI 정책으로 컴플라이언스 준수를 수작업 점검에서 자동화된 거버넌스로 바꾼다. 이는 머신과 AI 신원이 인간을 압도하고 상시 특권이 방치되는 현실을 정면으로 겨냥한 설계로, AI 에이전트가 상시 특권을 쥔 채 탈취될 경우 사람과 비교할 수 없이 커지는 피해를 막기 위한 것이다.
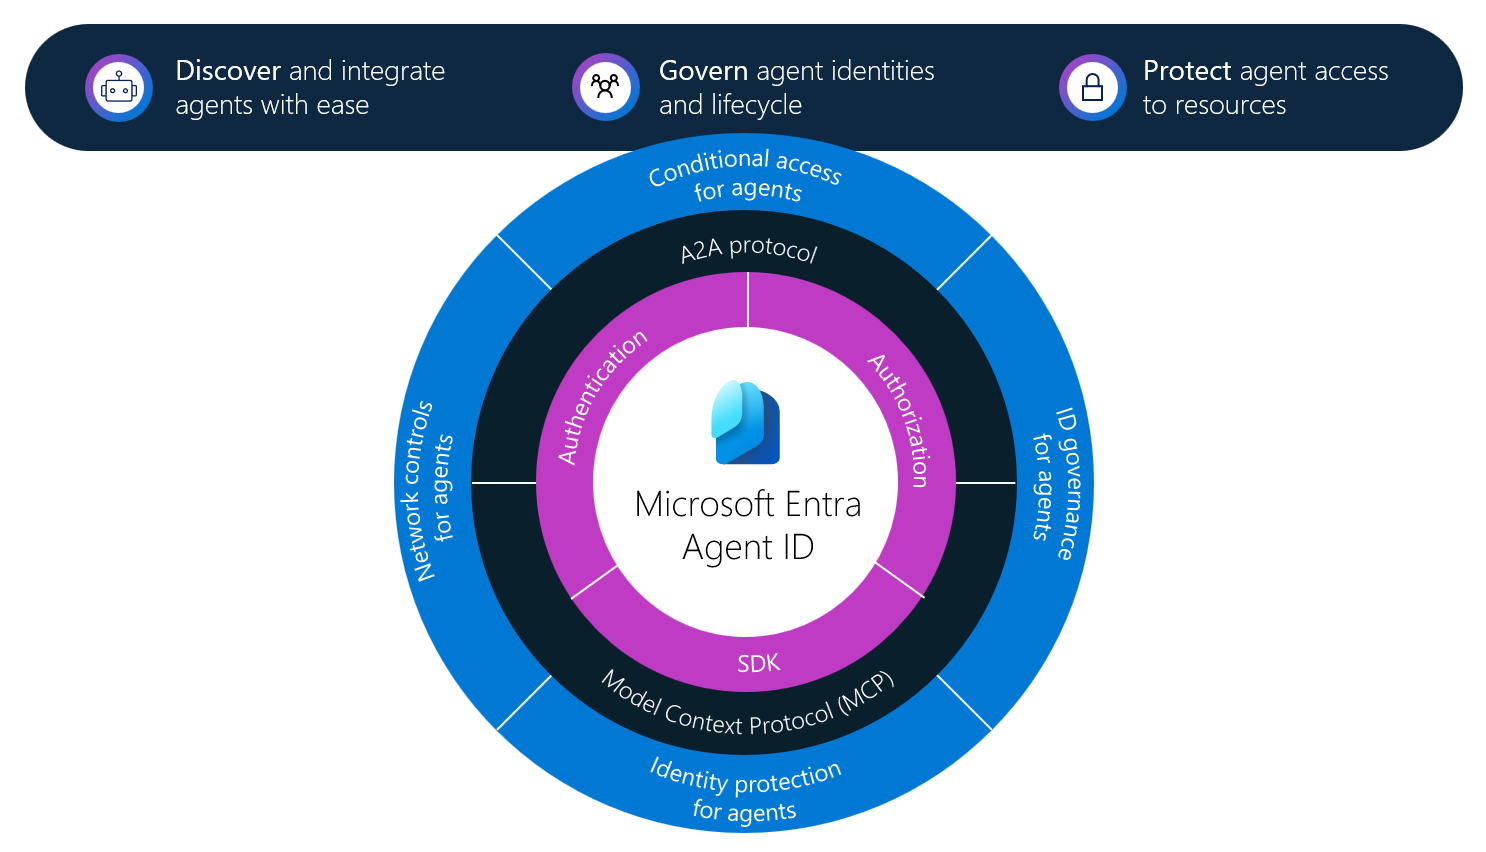
그림 2 사이버아크 이디라 커맨드 센터 — 다만 인수 직후라 기존 고객이 이디라로 넘어가는 마이그레이션 경로와 팔로알토 플랫폼 기준의 가격 재편이 아직 불확실하다. 특권 접근(PAM)에는 강하지만 SSO·MFA 중심의 워크포스 IAM에서는 옥타·엔트라에 밀리고, PAM 특유의 구현 복잡성과 비용도 오랜 과제다. 마이크로소프트 엔트라 ID — 조건부 접근을 에이전트로 넓히다 엔트라 ID는 마이크로소프트 365와 애저를 쓰는 조직에 사실상 기본으로 깔리는 엔터프라이즈 신원 인프라로서, 별도 도입을 고민할 필요 없이 이미 그 자리에 있는 경우가 많다. 엔트라의 무기는 조건부 접근이라는 정책 엔진으로, 사용자·기기·위치·위험도를 조합해 접근을 실시간으로 판정하는 제로 트러스트의 핵심 장치다. 2026년, 마이크로소프트는 이 조건부 접근을 에이전트로 확장했다.
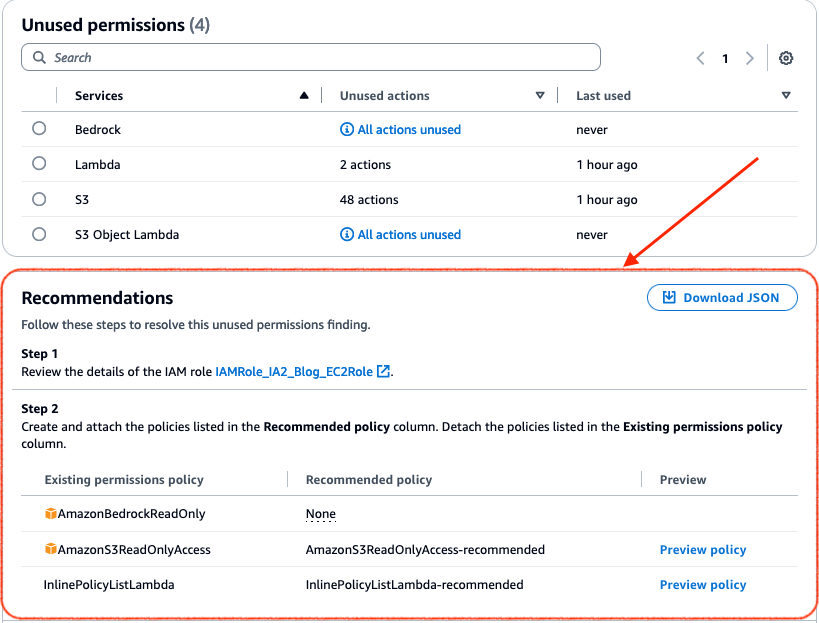
그림 3 마이크로소프트 엔트라 에이전트 ID — 엔트라 에이전트 ID는 2026년 상반기에 정식 출시되었는데. AI 에이전트를 퍼스트클래스 신원으로 등록하고, 인간·앱·기기에 적용하던 것과 동일한 조건부 접근 정책을 에이전트에도 적용한다. 적응형 접근 정책, 실시간 위험 감지, 라이프사이클 관리가 하나의 제로 트러스트 틀 안에서 에이전트에까지 적용된다는 것이 핵심이고,13) AWS 베드락 같은 서드파티 에이전트도 엔트라 인증 소프트웨어 개발 키트(SDK)나 워크로드 신원 페더레이션으로 온보딩할 수 있다. 이와 같은 조건부 접근 최적화 에이전트는 정책 작업을 43% 더 빠르고 48% 더 정확하게 처리한다고 마이크로소프트는 밝혔다.14) 반면, 마이크로소프트 생태계에 종속돼 비애저·비M365 환경에서는 유용성이 제한되고, 코파일럿 생태계 바깥의 에이전트에 대한 가시성에는 한계가 있다. 에이전트 ID가 아직 신규 기능이어서 프로덕션 사례가 더 쌓여야 하며, 라이선스 체계가 복잡해 비용을 예측하기 어렵다는 점도 자주 지적된다. AWS IAM 아이덴티티 센터 — 신제품 대신 기존 IAM을 강화하다 AWS IAM 아이덴티티 센터는 AWS 워크로드를 중심으로 다수 계정에 대한 접근을 통합 관리하는 클라우드 네이티브 IAM이다. 2026년 2월 멀티 리전 복제를 도입해, 기본 리전에 장애가 나도 다른 리전에서 접근을 복원할 수 있게 했고,15) IAM 액세스 어낼라이저는 조직 전체의 정책을 평가해 쓰이지 않는 권한을 표시하고, 클라우드트레일(CloudTrail) 기록을 근거로 최소 권한을 추천한다. AWS의 접근법은 다른 벤더와 방향이 다른데, 에이전트 전용 신원 제품을 서둘러 내놓기보다 기존 IAM을 강화하고 표준을 다지는 쪽을 택했다. SPIFFE와 IETF(Internet Engineering Task Force)의 윔지(WIMSE, Workload Identity in Multi-System Environments)를 채택해, 멀티클라우드 환경에서 정적 API 키를 단기 자격 증명으로 대체하고 있다. 베드락 에이전트코어와 연계하면 에이전트의 생명주기 안에서 IAM 정책이 자동 적용되는 등, 새 제품을 내세우는 대신 표준과 단기 자격 증명으로 비인간 ID 문제를 보수적이지만 견고하게 해결한다. 다만 그 신중함에 따른 대가로, 옥타나 엔트라와 달리 에이전트 전용 신원 거버넌스 제품이 없어, 같은 수준의 통제를 원한다면 직접 구축해야 한다. AWS 생태계에 최적화된 만큼 멀티클라우드 신원 관리에서는 두 벤더에 밀리고, 비인간 ID 관리의 깊이도 전문 벤더에는 못 미친다는 평이다.
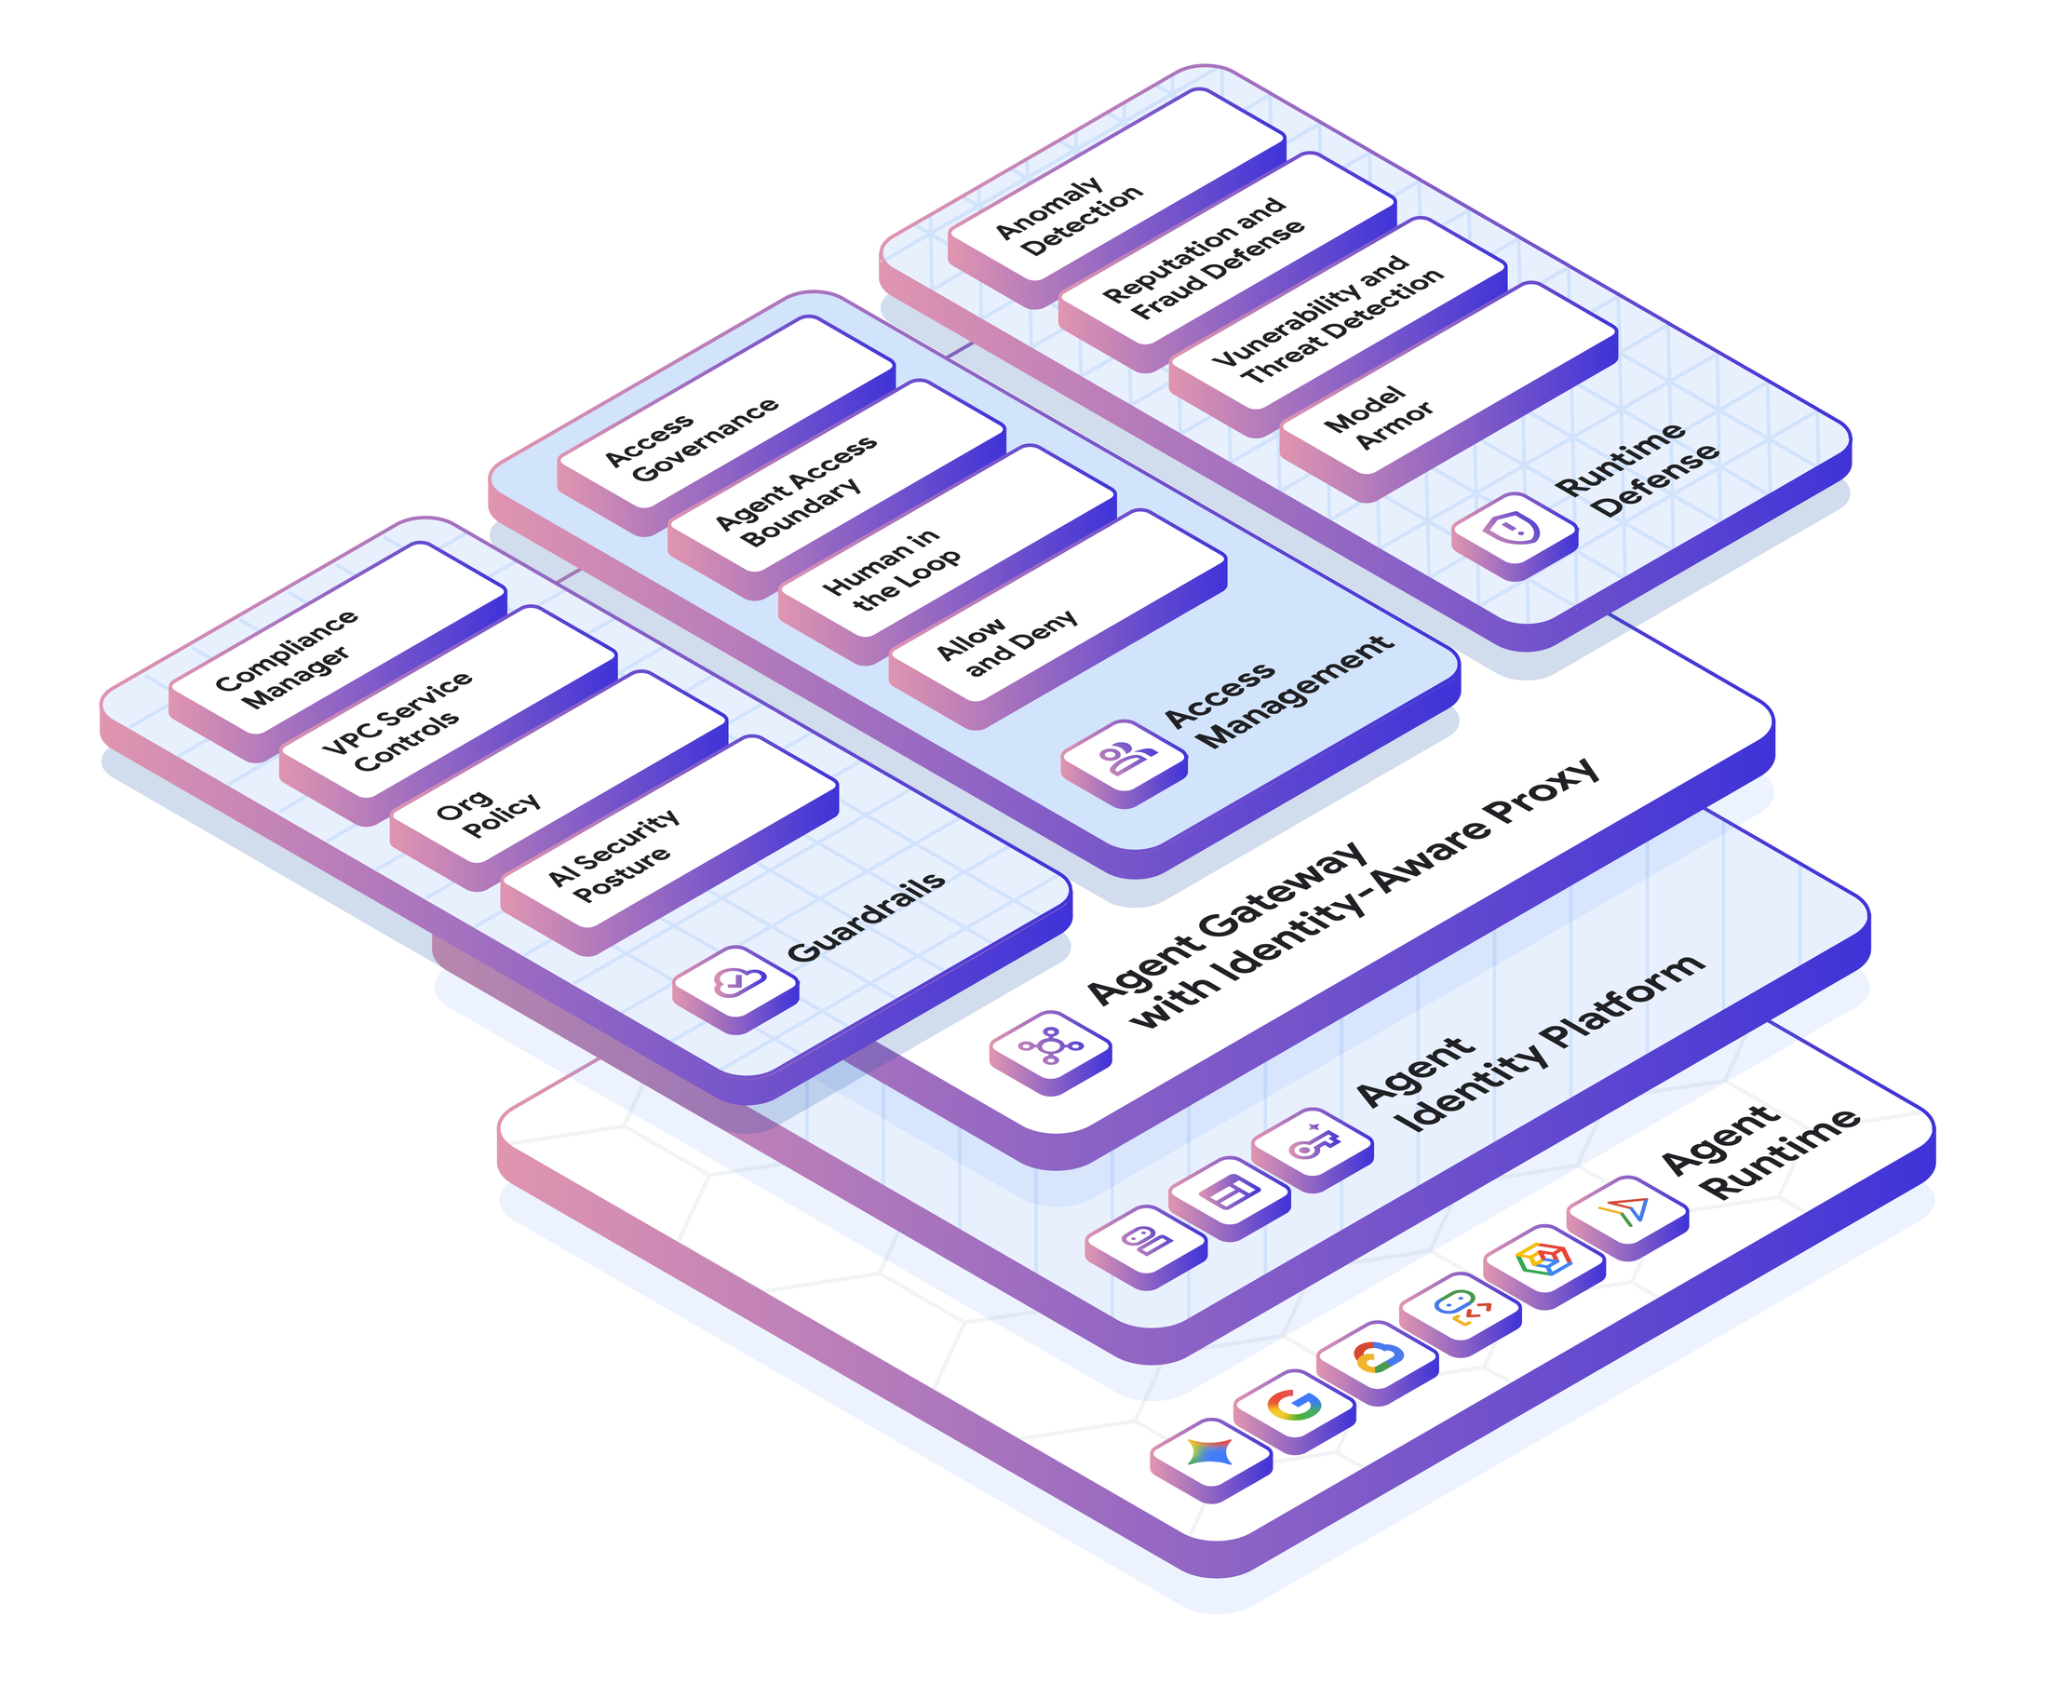
그림 4 AWS IAM 액세스 어낼라이저 — 미사용 권한 표시와 최소 권한 추천 (출처: AWS) 구글 클라우드 — 표준 위에 세운 에이전트 전용 신원 구글 클라우드는 2026년 5월 7일 구글 클라우드 넥스트에서 에이전트 신원을 전면에 내세웠다.16) 핵심은 에이전트 아이덴티티로, AI 에이전트에 사람이나 서비스 계정과 구분되는 퍼스트클래스 신원을 부여한다. SPIFFE를 기반으로 에이전트마다 고유한 암호학적 ID를 발급하고, X.509 인증서를 자동으로 프로비저닝해 24시간마다 갱신하는데, 발급된 액세스 토큰은 에이전트의 X.509 인증서에 암호학적으로 묶여, 탈취되더라도 다른 곳에서 쓰이지 못한다. 공유 서비스 계정과 달리 각 에이전트 신원은 위장이 불가능하다는 점이 설계의 핵심이다.17) 에이전트에 신원을 부여한 다음은 그 신원이 무엇에 닿을 수 있는지를 정하는 통제의 단계로, 구글 클라우드는 이를 게이트웨이와 정책으로 풀어낸다. 에이전트 게이트웨이는 정식 출시되어, 모든 에이전트 간·에이전트-도구 연결을 중앙 경로로 강제하고 미승인 엔드포인트 접근을 차단한다. 여기에 Identity-Aware 프록시가 결합해(프리뷰) 에이전트 신원과 MCP 컨텍스트를 근거로 세밀한 접근을 판정하며, 곧 나올 통합 접근 정책(UAP)은 민감한 작업에 사람의 승인(human-in-the-loop)을 요구하는 규칙까지 담는다.
그림 5 구글 클라우드의 AI 에이전트 보안·거버넌스 계층 구조 (출처: 구글 클라우드) 앞의 AWS가 기존 IAM 강화에 무게를 뒀다면, 구글 클라우드는 같은 SPIFFE 표준 위에 에이전트 전용 신원을 정면으로 세운 점이 다르다. 다만 에이전트 아이덴티티와 에이전트 게이트웨이는 정식 출시됐으나 Identity-Aware 프록시는 프리뷰, UAP는 출시 예정 단계여서 통제 스택이 아직 완결되지 않았으며, 클라우드 아이덴티티의 엔터프라이즈 신원 저변도 옥타·엔트라에 비해 얕고, GCP 생태계 밖에서 단독으로 쓰기에는 통합 부담이 남아 있다. 맺으며: CIO·CTO를 위한 신원 전략 제언 2026년의 신원 전략은 새 인증 수단의 도입이 아니라, 보이지 않던 다수를 관리 대상으로 끌어들이는 데서 시작한다. 사람의 로그인만 관리하던 체계로는, 사람보다 수십 배 많은 비인간 ID와 스스로 판단하는 에이전트를 감당할 수 없지만, 그렇다고 모든 조직이 지금 당장 신원 플랫폼을 새로 들여야 하는 것은 아니다. AI 에이전트가 이미 사내 데이터에 접근하고 있거나, 서비스 계정·API 키가 통제 없이 늘고 있거나, 규제가 신원 체계의 재정비를 요구한다면 서둘러야겠지만, 그렇지 않다면 발견과 인벤토리부터 시작해도 늦지 않다. 신원 체계를 다시 세워야 하는 조직에 다음 네 가지를 권한다. 비인간 ID의 인벤토리부터 수행하라. 보이지 않는 것은 관리할 수 없기에, 대부분의 조직은 자사 환경에 비인간 ID가 몇 개인지조차 알지 못한다. 서비스 계정, API 키, OAuth 토큰, 인증서를 전수 조사하고 각각의 권한 수준과 마지막 사용 시점, 소유자를 파악하는 것이 첫 단계이다. 옥타의 신원 보안 태세 관리 기능이나 전문 비인간 ID 발견 도구가 이 작업을 자동화한다. AI 에이전트를 독립된 신원으로 등록하고 라이프사이클을 관리하라. 에이전트가 조직의 도구와 데이터에 접근한다면 고유한 신원이 있어야 하고, 사람 계정을 공유하거나 익명의 서비스 계정으로 두어서는 안 된다. Okta for AI Agents, 엔트라 에이전트 ID, 구글 클라우드 에이전트 아이덴티티 가운데 기존 인프라에 맞는 경로를 고르되, "누가 이 에이전트를 소유하는가", "수명은 언제까지인가", "접근 범위는 어디까지인가" 세 질문에 명시적으로 답할 수 있어야 한다. 적시·최소 권한을 사람과 기계 모두에 적용하라. 에이전트가 탈취되면 사람보다 빠르게 권한을 악용하기 때문에 상시 권한은 에이전트 시대에 훨씬 위험하다. 영구 자격 증명을 단기 토큰으로 바꾸고 작업이 끝나면 즉시 권한을 회수하는 적시 모델을, 인간 신원과 비인간 ID 모두에 확대하는 것을 권한다. 보안팀과 IAM팀의 사일로를 해체하라. 조직 내부에서 두 팀이 별도로 움직이는 구조는 보안과 신원이 하나로 합쳐지고 있는 흐름과 어긋난다. 신원 기반 위협 탐지·대응을 보안 운영 센터(SOC)의 워크플로에 통합하고, 비인간 ID 관리를 보안 운영의 일부로 편입하기를 권한다. 여기에 국내 조직에는 고려할 시점이 하나 더 있는데, 공공 클라우드 보안 인증(CSAP)이 국정원 단일 체계로 개편되면서(2027년 7월 시행), 정보보호 관리 체계(ISMS-P) 등 유사 인증과 중복되는 항목은 검증에서 면제되는 방향으로 정비된다.18) 공공 클라우드 공급사뿐 아니라 공공기관에 납품하는 솔루션 기업들도 신원 아키텍처를 규정에 맞게 재설계해야 한다. 이와는 반대로 피해야 할 것도 분명한데, 인벤토리 없이 도구부터 들이는 일, 에이전트에 사람 계정을 물려 익명으로 굴리는 일, "에이전트 ID 지원" 발표만 보고 신원 관리가 저절로 된다고 기대하는 일이다. 셋 다 관리 대상을 밝히는 대신 사각지대를 넓혀 역효과가 일어난다. 공격자는 더 이상 뚫고 들어오지 않는다. 그들은 로그인한다. 2026년 신원 전략의 출발점은 누가 로그인하는지를, 그것이 사람이든 에이전트든, 조직이 먼저 아는 것이다. 부록
표 2 2026년 IAM/ID 5개 벤더의 신원 통제 역량 비교 참고문헌 1) Palo Alto Networks. "Palo Alto Networks Introduces Idira, the Next-Generation Identity Security Platform Built for the AI Enterprise." Palo Alto Networks Press, 2026.05.12. 2) NHI Management Group. "The Non-Human Identity Security Perimeter 2026." nhimg.org, 2026. 3) GitGuardian. "Gartner IAM Summit 2026: Identity Expanded Faster Than Most Programs Did." GitGuardian Blog, 2026.04. 4) Sophos. "71% of Organizations Suffered an Identity-Related Breach: The State of Identity Security 2026." Sophos Press, 2026.05.12. 5) GitGuardian. "The State of Secrets Sprawl 2026." GitGuardian Blog, 2026. 6) CrowdStrike. "CrowdStrike to Acquire SGNL to Transform Identity Security for the AI Era." CrowdStrike Press, 2026.01.08. 7) Palo Alto Networks. "Palo Alto Networks Completes Acquisition of CyberArk to Secure the AI Era." Palo Alto Networks Press, 2026.02.11. 8) Cisco. "Cisco Announces Intent to Acquire Astrix Security." Cisco Newsroom, 2026.05.04. 9) CyberArk. "New Study: Only 1% of Organizations Have Fully Adopted Just-in-Time Privileged Access as AI-Driven Identities Rapidly Increase." CyberArk Press, 2026. 10) MarketsandMarkets. "Non-Human Identity (NHI) Access Management Market." MarketsandMarkets Press Release, 2026.06. 11) Okta. "Okta Secures the Agentic Enterprise with New Tools for Discovering and Mitigating Shadow AI Risks." Okta Press, 2026.02.12. 12) Okta. "Okta Showcase 2026: Securing Every Identity, Including AI Agents." Okta Press, 2026.04.30. 13) Microsoft. "What is Microsoft Entra Agent ID." Microsoft Learn, 2026. 14) Microsoft. "Four Priorities for AI-Powered Identity and Network Access Security in 2026." Microsoft Security Blog, 2026.01.20. 15) AWS. "AWS IAM Identity Center Multi-Region AWS Account Access and Application Deployment." AWS What's New, 2026.02. 16) Google Cloud. "What's New in IAM: Security, Governance, and Runtime Defense." Google Cloud Blog, 2026.05.07. 17) Google Cloud. "Agent Identity Overview." Google Cloud IAM Documentation, 2026. 18) ZDNet Korea. "CSAP, 국정원 단일 체계로 개편." ZDNet Korea, 2026.04.20.
이슈리포트_2026-07호.pdf (1 MB)
|
||||||||||||||||||||||||||||||||||||||||||||||||||