|
2026.07.30 (수정 : 2026.08.04)
|
||
|
02 영국의 CTP 지정과 EU의 DMA 게이트키퍼 예비 지정 │한상기 테크프론티어
유럽에서 전해진 두 가지 소식이 하이퍼클라우드 회사에게 새로운 규제 환경을 만들어내고 있다. 하나는 클라우드 기업이 오히려 환영하고 있고 다른 하나는 앞으로도 많은 논의가 이루어질 사항이다. 먼저 영국에서 발표한 내용을 살펴보도록 한다. 영국이 주요 클라우드 기업을 CTP로 지정 영국 정부(재무부, HM Treasury)가 마이크로소프트, 구글 클라우드, 아마존웹서비스, 오라클이라는 특정 법인들을 '핵심 제3자(Critical Third Parties, CTP)'로 지정했고, 이 지정은 7월 13일부터 발효된다고 한다.1) 감독 대상은 마이크로소프트 아일랜드 사업부, 구글 클라우드 EMEA, 아마존 웹 서비스 EMEA, 오라클 영국 법인 등 4개 법인이며, 금융 부문에 판매하는 시스템적 서비스에만 적용된다. CTP 감독 체계는 2023년 금융서비스시장법(Financial Services and Markets Act 2023)에 의해 설립되었고, 2025년 1월부터 운영되기 시작했다. 이번에 처음으로 구체적인 지정이 이루어진 것이다. 주목할 점은 이 네 회사가 해당 제도 아래 지정된 최초의 기업들이라는 것이다. 또한 지정 대상이 회사 전체가 아니라 이들이 금융권에 판매하는 시스템적으로 중요한 서비스에만 적용된다는 점도 중요하다.2) 감독은 단일 기관이 아니라 영란은행(Bank of England), 건전성감독청(PRA), 금융행위감독청(FCA)이 공동으로 담당한다. 지정된 기업들은 복원력 테스트(resilience testing)를 받고, 정기적으로 자체 평가를 실시하며, 주요 사고를 보고해야 하는 의무를 갖는다. 네 개의 기업이 모두 금융기관이 아님에도 이런 의무를 부여한 것이다. 각 기관이 갖는 실제 권한을 보면, 영란은행·PRA·FCA는 정보 수집, 복원력 평가, 그리고 필요시 CTP 전용 구속력 있는 규칙의 제정·집행 권한을 갖는다. 이런 지정이 이루어진 핵심 이유는 집중이다. 영국 재무부는 영국 기업의 65% 이상이 인프라 구축을 위해 동일한 4개 공급업체에 의존하고 있다는 사실을 파악했다. 이에 따른 문제의 구조를 다음과 같이 이야기할 수 있다. 한 은행에 국한된 사고는 개별 기관의 실패로 관리할 수 있지만, 여러 은행, 결제회사, 보험사, 거래소가 공유하는 플랫폼 내부에서 발생한 사고는 이들 모두에게 동시에 영향을 미칠 수 있다. 개별적으로는 합리적인 구매 결정들이 누적되어, 어느 단일 고객도 측정할 수 없는 부문 전체의 집중 위험으로 쌓이게 된다는 것이다. 실제로 이 위험이 추상적이지 않다는 걸 보여준 사례가 AWS 장애로 코인베이스를 비롯해 전통 금융기관까지 동시에 마비시킨 사건이다.3) 클라우드 장애는 이미 은행 앱, 카드 결제 및 거래 도구를 몇 시간 동안 마비시킨 사례가 있다. 작년에 발생한 대규모 AWS 장애로 인해 영국 의원들은 왜 이러한 문제에 대한 조처가 이렇게 오래 걸리는지 의문을 제기하기도 했다. 영국의 이번 조치는 EU를 뒤따른 것이다. EU 감독당국은 2025년 11월에 디지털운영복원력법 (DORA) 아래 AWS, 구글 클라우드, 마이크로소프트를 포함한 19개 기술기업을 핵심 제공자로 지정했는데, 두 접근법에는 차이가 있다. EU는 DORA 아래 더 넓은 범위의 19개 기업을 지정한 반면, 영국은 영국 은행·보험 인프라를 떠받치는 4개 하이퍼스케일러에 집중해서 시작했고, 오라클은 EU의 DORA 명단에는 포함되지 않았지만, 영국은 오라클을 추가했다. DORA(Digital Operational Resilience Act)는 정식으로 EU 규정 2022/2554이며, 2022년 12월 14일에 채택했고 2025년 1월 17일부터 전면 적용했다. 목적은 EU 금융 부문의 디지털 운영 복원력을 강화하는 단일·통합 규제 틀을 만드는 것이다. 핵심 문제의식은 금융기관이 IT 시스템·클라우드·데이터·사이버보안에 전면적으로 의존하게 되면서, 대규모 시스템 장애나 사이버 공격이 곧바로 금융 안정성 위협으로 번질 수 있게 되었다는 것이다. DORA는 이 디지털 리스크를 자본과 유동성 리스크처럼 정식 규제 대상으로 끌어올린 법이다. DORA는 은행, 보험사, 투자회사부터 암호자산 서비스 제공자(CASP)까지 폭넓은 범위의 금융기관에 적용한다. 중요한 특징은 두 층위에 동시에 의무를 부여하는데, 하나는 금융기관 자체에게 직접 부여하는 의무이며, 다른 하나는 핵심 ICT 제3자 제공자(CTPP)에 대한 EU 차원의 감독 체계이다. 2025년 11월 18일, 유럽감독당국(ESAs), 즉 유럽은행감독청(EBA), 유럽보험·직역연금감독청(EIOPA), 유럽증권시장감독청(ESMA)이 DORA 제31조 9항에 따라 핵심 ICT 제3자 제공자(CTPP) 최초 명단을 발표했다. 총 19개 제공자가 지정되어 EU 차원의 직접 감독 대상이 되었는데, 명단에는 하이퍼스케일 클라우드 제공자, 데이터센터, 인프라·네트워크 제공자, 금융서비스 전용 기술 제공자를 포함했다. 이 명단은 영구적이지 않고 ESAs가 매년 명단을 갱신해 발표한다. 영국의 CTP 제도는 DORA와 문제의식·설계가 매우 유사하며, 영국이 EU를 뒤따른 성격을 갖고 있다. 그러나 오해하지 말아야 하는 점은 규제 당국이 클라우드 제공사를 직접 감독한다고 해서, 금융기관 자신의 책임이 사라지는 것은 아니다. 제공사 수준의 직접 개입이, 고객사의 아키텍처, 접근 통제, 연속성 계획, 복구 실행을 다른 누군가의 책임으로 만들어주지는 않는다는 것이다. 오히려 가장 위험한 해석은 은행들이 이제 규제 당국이 자사의 클라우드 공급사를 검증해준다고 믿는 것이라는 지적이 있다. 주의를 끄는 점은 CTP로 지정된 회사들이 저항하지 않는다는 점이다. 구글 클라우드는 이 프레임워크가 잘 이행된다면 영국 금융 생태계의 장기적 복원력을 강화하고 당사자 간 이해, 투명성, 신뢰를 높일 수 있다고 밝혔고, 마이크로소프트도 관련 감독 요건 준수를 약속했다. 규제된 금융 영역에 더 깊이 판매하려는 기업 입장에서는 '핵심 인프라'로 인증받는 것이 싸워서 물리쳐야 할 부담이 아니라 갖고 싶은 라벨이기 때문이다. 즉 CTP 지정은 진입 장벽이자 일종의 해자(moat) 역할을 할 수 있을 것으로 본다. 이 조치는 "빅테크 클라우드 4사가 이제 은행처럼 금융 안정성 관점에서 규제받는 인프라가 되었다"는 의미로 해석해야 한다. 영국이 클라우드를 핵심 인프라로 규제하기 시작했다는 점에서 규제 경계선이 애플리케이션 계층에서 클라우드 플랫폼 자체로 이동하고 있다는 상징적 전환점이 된 것으로 봐야 한다. 더 근본적인 메시지는 권력에 관한 것이다. 규제 당국은 10년 동안 은행들이 너무 커서 망할 수 없다고 우려해 왔다. 이제는 은행들이 사용하는 클라우드 회사들이 너무 중심적인 위치를 차지하게 되어 더 이상 무시할 수 없게 되었다는 점이 우려거리이다. 7월 13일부터 영국은 클라우드 기업을 그런 시각으로 전체 금융 시장을 바라볼 것이다. EU 집행위(EC)가 AWS와 애저를 게이트키퍼로 지정 이 소식은 6월 말에 나온 것으로 앞에서 설명한 영국과는 다른 각도의 규제를 제시한 것이다. 유럽집행위(EC)는 2026년 6월 25일, 아마존의 AWS와 마이크로소프트의 애저를 디지털시장법(DMA)상 '게이트키퍼(gatekeeper)'로 지정해야 한다는 예비 입장을 두 회사에 통보했다.4) 집행위는 AWS와 애저가 각각 EU 최대와 2위 클라우드 서비스로서, EU 내 기업과 고객을 잇는 중요한 관문이라고 예비 판단을 내렸다는 것이다. 여기서 가장 중요한 대목은 EC 스스로 이들이 DMA의 정량적 지정 기준을 충족하지 못한다는 점을 인정하면서도 지정을 추진한다는 것이다. 원래 DMA는 기계적으로 설계된 법이다. 일정 시가총액, EU 내 월간 이용자 수 같은 정량 기준을 넘고 '핵심 플랫폼 서비스'를 운영하면 자동으로 게이트키퍼로 추정되거나 지정되는 방식이다. 애플, 구글, 메타, 아마존 마켓플레이스, 마이크로소프트, 바이트댄스, 부킹닷컴이 이 방식으로 편입됐다. 그런데 이번에는 AWS나 애저가 정량 기준을 충족하지 못했는데도 EC가 게이트키퍼 지위를 적용했으며, 이는 이 규제 역사상 최초이다. 대신 EC는 정성적 평가에 의존했는데, 그 근거는 관문 기능, 고착화된 시장 지위, 그리고 특히 락인 효과와 높은 전환비용이다. 두 회사 모두 방대하고 고착된 이용자 기반을 갖추고 있고, 대규모 생태계와 더불어 락인 효과·높은 전환 비용의 혜택을 누리는 것으로 보인다는 것이다.5) 이번에 집행위가 제시한 세 가지 기준은 EU 역내시장에 대한 중대한 영향, 비즈니스 이용자가 최종 이용자에 도달하는 중요한 관문 기능, 고착적·지속적 시장 지위로 구조적 판단이라고 볼 수 있다. 이 사안에서 주목할 만한 부분은, EC가 AI를 클라우드 지배력을 굳히는 핵심 요소로 명시했다는 것이다. EC는 AI 도구와 AI-클라우드 파트너십을 클라우드 조달의 결정적 요인으로 지목하면서, 인프라 락인을 AI 스택과 직접 연결지었다. 부위원장 헨나 비르쿠넨(Henna Virkkunen)은 클라우드 서비스를 AI의 전제조건이라고 표현했다고 한다. 즉 이번 조치는 단순한 클라우드 경쟁 문제가 아니라, EU가 AI를 떠받치는 계층 자체를 규제 대상으로 끌어들인 사건이다. 실제로 여러 매체가 이를 소비자 플랫폼(검색·SNS·앱스토어)에 머물던 DMA가 처음으로 클라우드 인프라, 즉 AI를 지탱하는 층으로 확장된 것이라고 평가하고 있다. 그동안 이 이슈에 진행한 절차와 앞으로 이루어질 추가 액션에 대한 시간표를 보면 다음과 같다.
게이트키퍼 지정이 확정되면 상호 운용성, 데이터 이동성 보장, 자사 서비스 우대 금지, 이그레스 수수료 (데이터 반출 비용) 제한 등이 부과되며 이를 위반시 전 세계 매출의 최대 10%까지 과징금이 가능하다. 이 의무는 기업이 고객을 묶어 두기 위한 매커니즘에 적극 대응하는 것이기 때문에 기업들에게 매우 아픈 지점이다. 이 조치에 대해 아마존은 2022년 이후 약 15% 점유율을 가진 200개 이상의 EU 클라우드 경쟁사가 존재한다는 의뢰 연구를 근거로 반박하고 있고, 마이크로소프트는 구글 클라우드의 AI 기반 성장을 지목하고 있다. 게이트키퍼 사실 자체를 다투기보다 시장 획정의 오류를 지적하는 전략을 취하고 있다. 더 큰 그림으로 보면 이 DMA 절차는 EU의 광범위한 '소버린 클라우드' 드라이브와 나란히 진행된다. 집행위는 2026년 초 최대 1억 8천만 유로 규모의 6년 클라우드 계약을 STACKIT, 스케일웨이(Scaleway), 포스트 텔레콤, 프록시머스(Proximus) 등 유럽 업체에만 배타적으로 발주했고, 프랑스는 국가 보건데이터허브를 애저에서 스케일웨이로 이전했다. 또한 이 사안은 EU 클라우드와 AI개발법(EU Cloud and AI Development Act)과 데이터법의 전환·이그레스 조항과도 맞물려, 모두 클라우드 락인이라는 동일한 표적을 향하고 있는 것이다. 마무리하며 같은 두 회사를 놓고 영국은 훨씬 가벼운 길을 택했다. 영국 CMA는 2026년 5월 14일 마이크로소프트의 비즈니스 소프트웨어 생태계에 대해 전략적시장지위(SMS) 조사를 개시했지만, AWS는 영국에서 SMS 조사를 받지 않았다. 결과적으로 양쪽 시장에서 클라우드를 구매하는 기업은 이제 집행 가능한 의무를 런던이 아니라 EU에서 찾아야 한다. AWS와 애저가 게이트키퍼로 지정되면, 두 회사는 데이터 이동성·상호운용성 보장 및 자사 우대 금지 의무를 지게 되고, EU 집행위가 이를 실행하는 가에 대한 감독하고 위반시 과징금을 부여하는 공적 집행의 기관이다. EU 고객은 그 결과로 이러한 보호를 누리며, 필요시 회원국 법원에서 사적 집행을 통해 이를 다툴 수도 있다. 영국 고객은 제공사가 자발적으로 제시한 계약상 약속에 의존해야 한다. 두 규제 축을 EU DORA와 함께 정리하면 다음 그림과 같다.
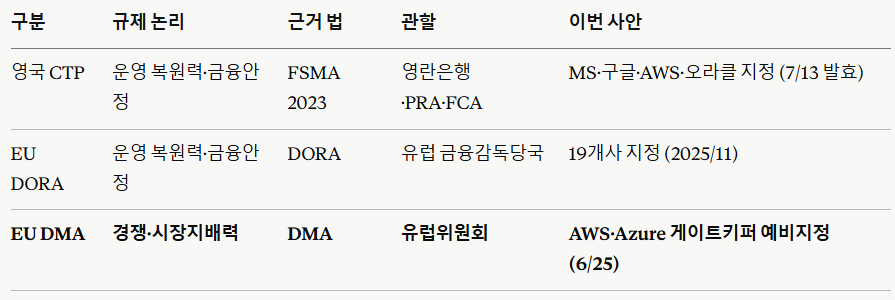
그림 1 두 규제 방안과 EU DORA와 비교 표 CTP와 DORA는 클라우드가 무너지면 금융시스템이 위험하다는 복원력과 안정성에 대한 논리이고, DMA 건은 소수 클라우드가 시장을 장악한다는 경쟁과 반독점의 논리이다. 대상 기업은 겹치지만 규제가 노리는 위험의 성격이 전혀 다르지만, 모두에서 공통적으로 등장하는 배경이 집중과 AI 의존이라는 점이, 지금 클라우드-AI 인프라 규제의 시대적 특징이라고 볼 수 있다. 참고문헌 1) TradingView, “Microsoft, Google Face UK Cloud Oversight,” Jul 11, 2026 2) TNW, “The UK just declared Microsoft, Google, Amazon and Oracle ‘critical’ to its financial system,” Jul 10, 2026 3) Coinbase, “A postmortem of our May 7, 2026 outage,” Jun 1, 2026 4) EC, “Commission reaches preliminary position that Amazon's and Microsoft's market leading cloud services should be designated under the DMA,” Jun 25, 2026 5) The Register, “European Commission lines up Amazon and Microsoft for cloud gatekeeper status,” Jun 25, 2026
이슈리포트_2026-07호.pdf (1 MB)
|
||